增加OTA以后,产品交付后的行为仍可能变化。升级能修复问题,也可能改变无线参数、温控或机械动作。评估重点应从一次出厂测试延伸到受控发布、失败处理和后续版本证据。
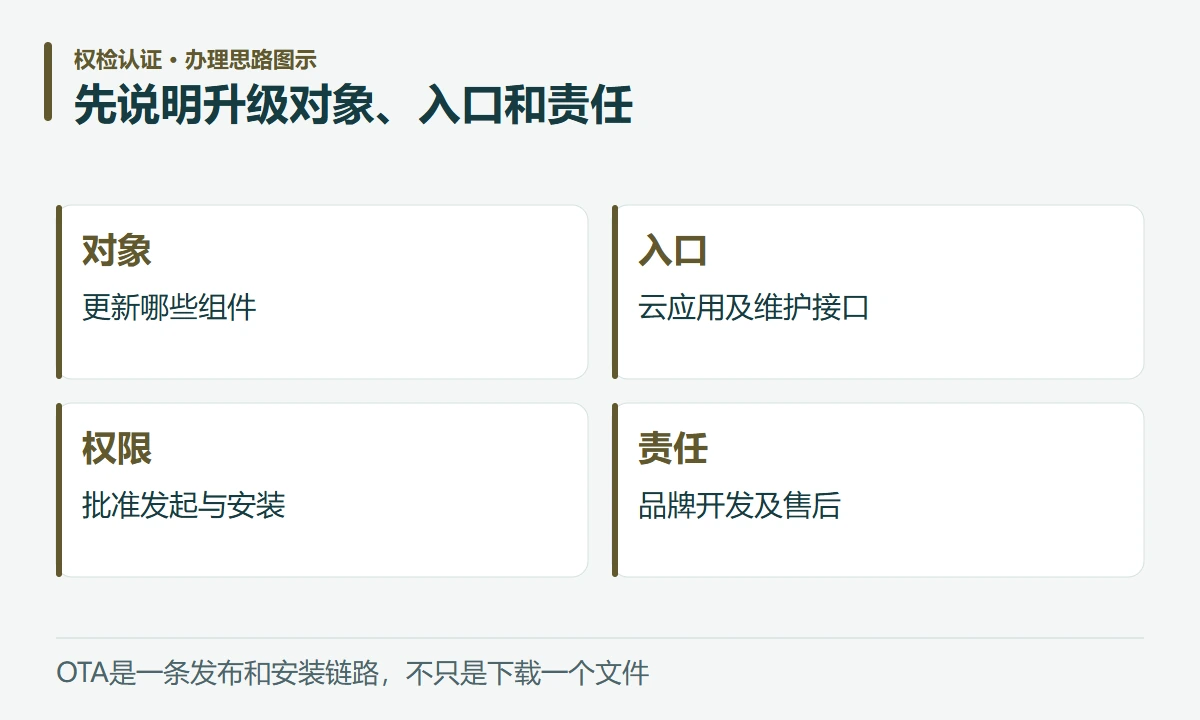
一、先说明升级对象、入口和责任
不是每种升级都只修改应用界面。应明确更新涉及主控制器、射频固件、安全控制器、启动程序或其他组件,以及它们之间的兼容关系。
| 内容 | 先确认 |
|---|---|
| 入口 | 云端、应用、维护平台及本地接口 |
| 权限 | 谁可批准、发起、安装与恢复 |
| 对象 | 更新哪些硬件和软件组件 |
| 条件 | 设备状态、电源与网络前提 |
| 影响 | 参数、保护、数据及控制行为 |
| 责任 | 开发、品牌、平台与售后分工 |
使用第三方云服务,不代表制造商不再需要掌握设备的实际更新机制。供应商更新SDK、证书或组件后,最终设备是否受影响也需能够追踪。
先画清流程和边界,再定安全验证项目,比只给一张“支持OTA”的功能截图更有用。
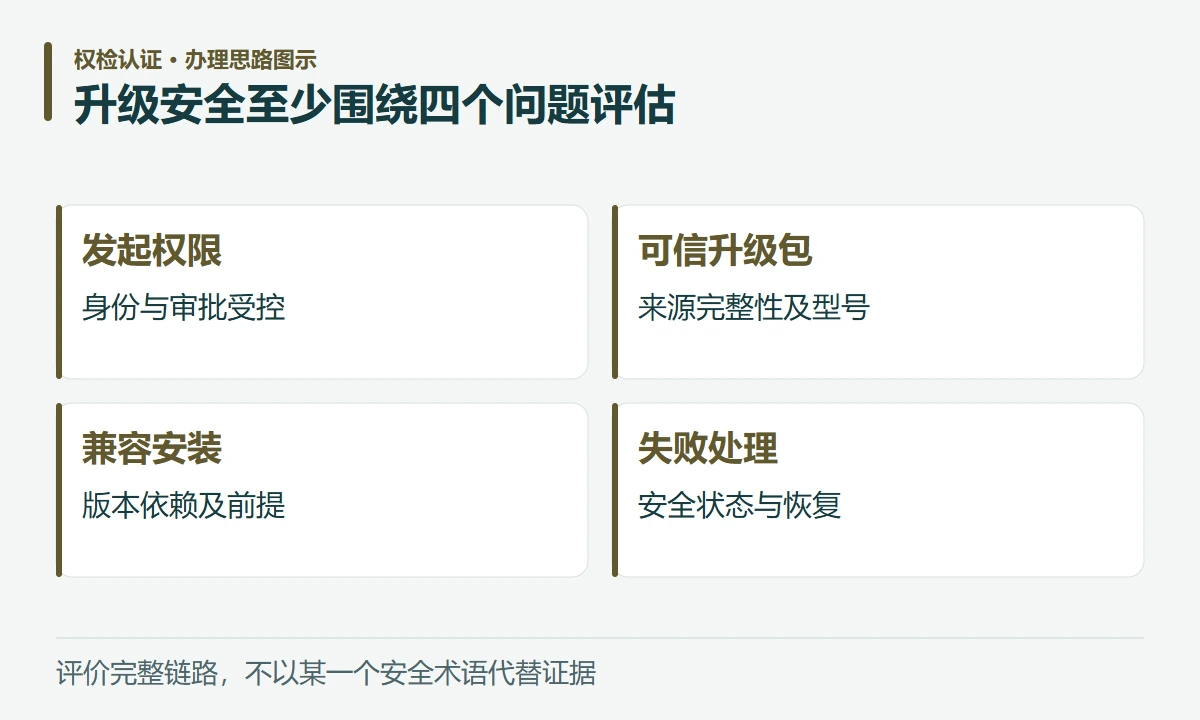
二、升级安全至少围绕四个问题评估
下面是制定方案的检查方向,并非所有产品通用的完整法规项目表。具体机制与强度应结合风险和适用要求确定。
| 问题 | 应提供的设计与验证依据 |
|---|---|
| 谁能发起 | 身份、权限和发布审批 |
| 包能否信任 | 来源真实性、完整性及关联型号 |
| 能否正确安装 | 版本兼容、依赖和安装条件 |
| 出错怎么办 | 失败恢复、安全状态及用户提示 |
还应关注不适用型号误装、旧版本恢复、密钥与凭据管理、更新服务中断以及日志追溯。回退有时用于恢复,但也可能重新引入已修复问题,应按风险设计受控策略,不能简单规定所有产品一律允许或禁止回退。
这些内容应由设计资料与实际验证共同支持,不以“用了加密”一句话代替全部安全结论,也不公开不必要的生产密钥和敏感配置。
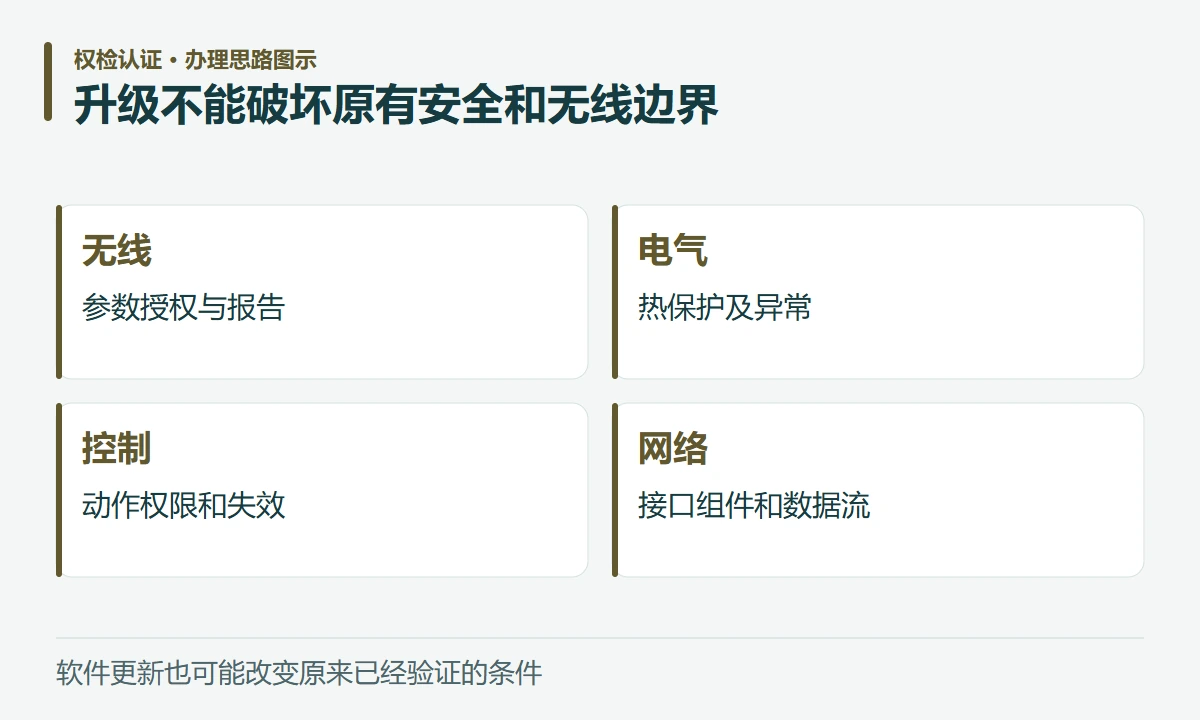
三、升级不能破坏原有安全和无线边界
更新若改变发射参数、频段或调制,应核47 CFR 2.1043设备变更规则及原授权,不因硬件没有更换就认定无需处理。
温控、充电、保护阈值、机器运动及安全互锁等涉及的更新,也应判断原安全证据是否仍成立。功能修复与安全补丁可能具有不同影响,但应由实际差异决定,不能只按发布说明的名称分类。
| 更新情形 | 要核的影响 |
|---|---|
| 修改射频配置 | 授权、报告和实际可用参数 |
| 修改温控充电 | 热、保护和异常状态 |
| 修改控制逻辑 | 启停、模式、权限和失效行为 |
| 修改网络接口 | 数据流、访问和攻击面 |
| 替换组件库 | 漏洞、兼容及行为变化 |
建议先在与量产一致的配置验证,再按受控程序发布。不能把用户设备作为未经评估变更的试验样品。
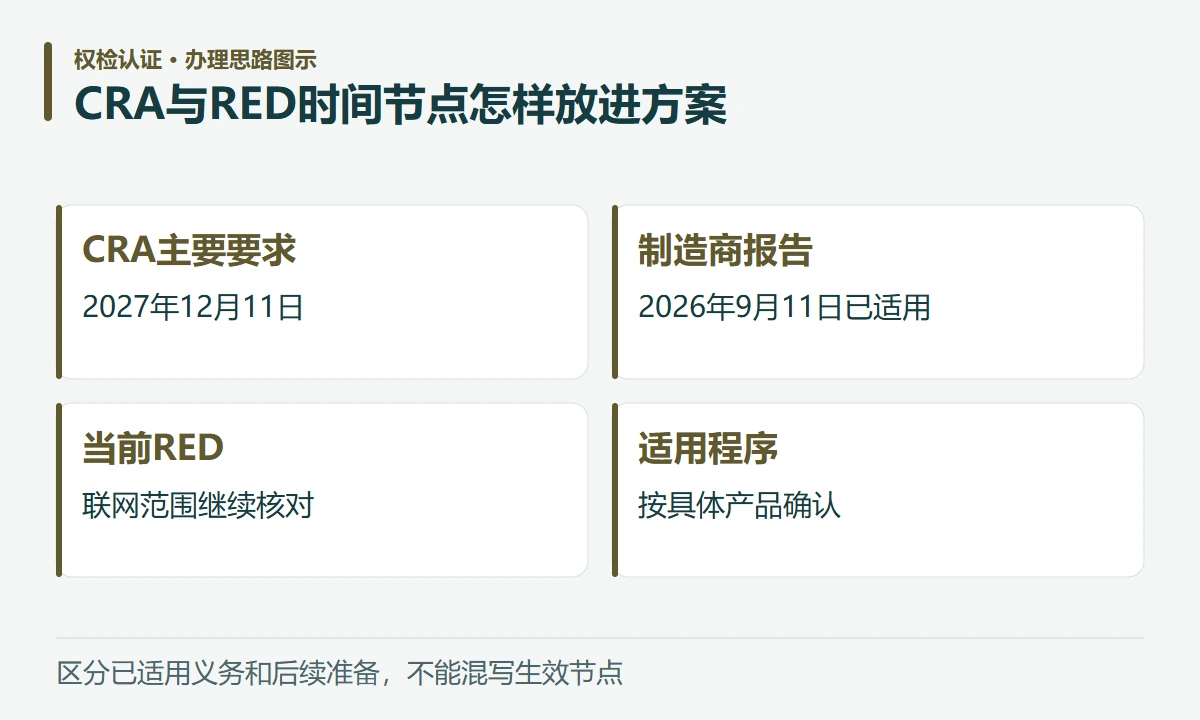
四、CRA与RED时间节点怎样放进方案
欧盟委员会CRA内容概述说明,范围内带数字元素产品的网络安全需要覆盖风险评估、技术文件和漏洞处理等环节;主要要求自2027年12月11日适用。增加OTA不意味着自动落入某一产品等级,范围和程序仍需按产品核实。
CRA报告义务官方页面明确,制造商对被积极利用漏洞和影响产品安全的严重事件的报告义务已自2026年9月11日起适用。这不是说所有漏洞都要报告,也不是2026年就已开始全部产品技术要求。
对适用的联网无线设备,还应核当前RED官方说明中的网络安全要求,不能把2027年后续衔接安排提前当成2026年的豁免。
上述官方概述是理解入口,具体义务以适用法规和产品事实为准。OTA方案可提前建立版本、漏洞响应和支持资料,避免等临近节点才重新追溯。
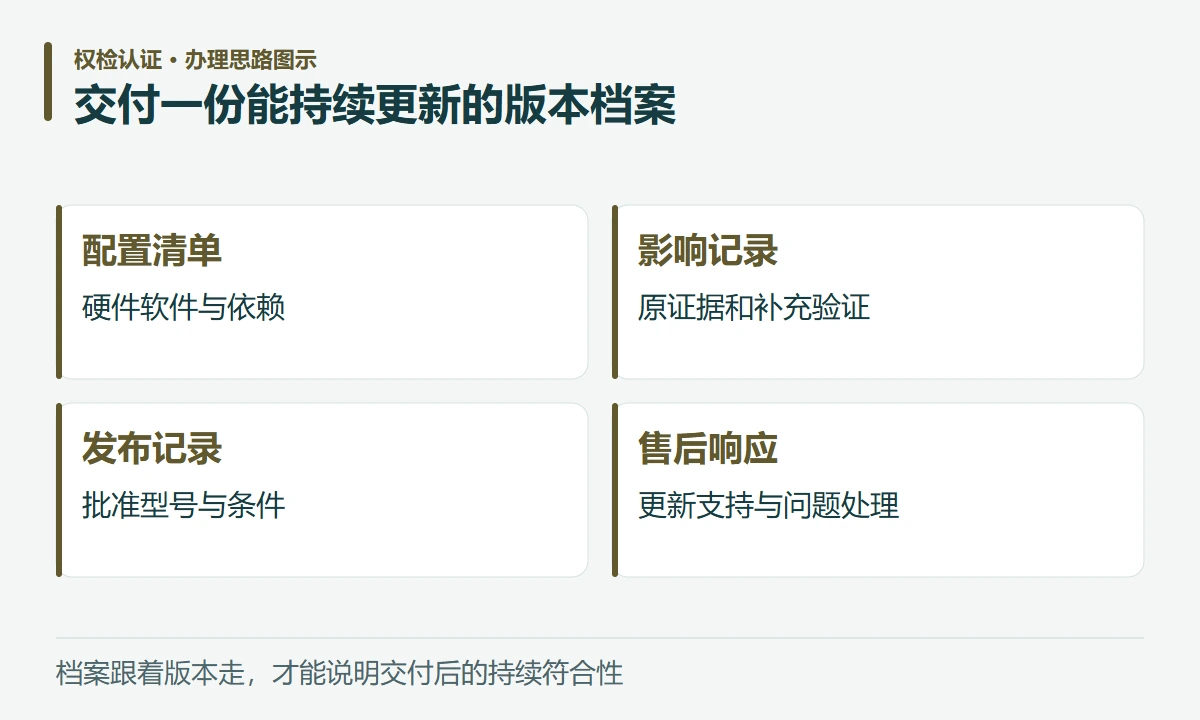
五、交付一份能持续更新的版本档案
至少保留硬件与软件清单、组件和依赖信息、升级流程、兼容表、风险及验证记录、发布批准、用户信息和问题响应分工。
每个发布版本应能说明改了什么、影响了哪些原证据、做了哪些验证、适用于哪些型号以及是否需要相应手续。未受影响的部分可以记录分析理由,不机械重做全部项目。
常见问题: 有OTA功能不等于整个产品已满足CRA;升级包能成功安装不说明来源与权限控制充分;第三方平台提供安全功能不代替最终设备验证;紧急补丁也要记录差异和必要核查,不能只保留“已修复”一句话。
用户说明中的更新条件、支持信息和失败提示,应与实际行为一致。量产和售后也需要使用相同版本索引,避免不同渠道交付无法追溯的软件。
六、权检认证建议:升级流程与产品评估一起建
智能设备增加远程升级,应同时看可信更新、失败安全和原产品符合性影响。权检认证建议用版本档案关联设计、风险、测试和发布记录,并按产品范围分别落实当前义务与后续CRA准备。
本文资料核对日期:2026年10月27日。配图为AI场景示意及权检认证整理的技术图示。本文包含AI辅助创作内容。法规、标准及具体办理要求应结合实际产品与对应官方现行发布核对。