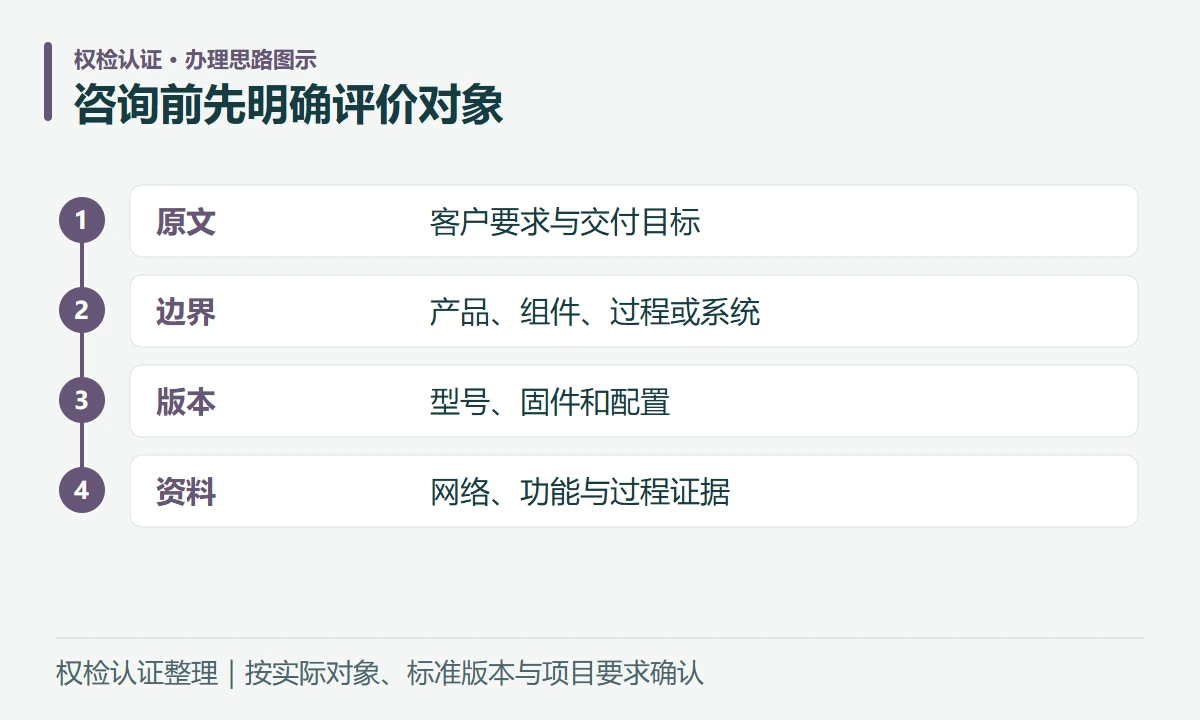
客户技术协议里出现“IEC 62443”,应该从研发流程、产品功能还是项目网络入手?这不是三个可以随便替换的选项。把评价对象先分清,才能解释已有文件可以支持什么、还缺什么,以及为何一张组件证书不能自动覆盖整条生产线。
一、IEC 62443是什么,先分清要评的对象
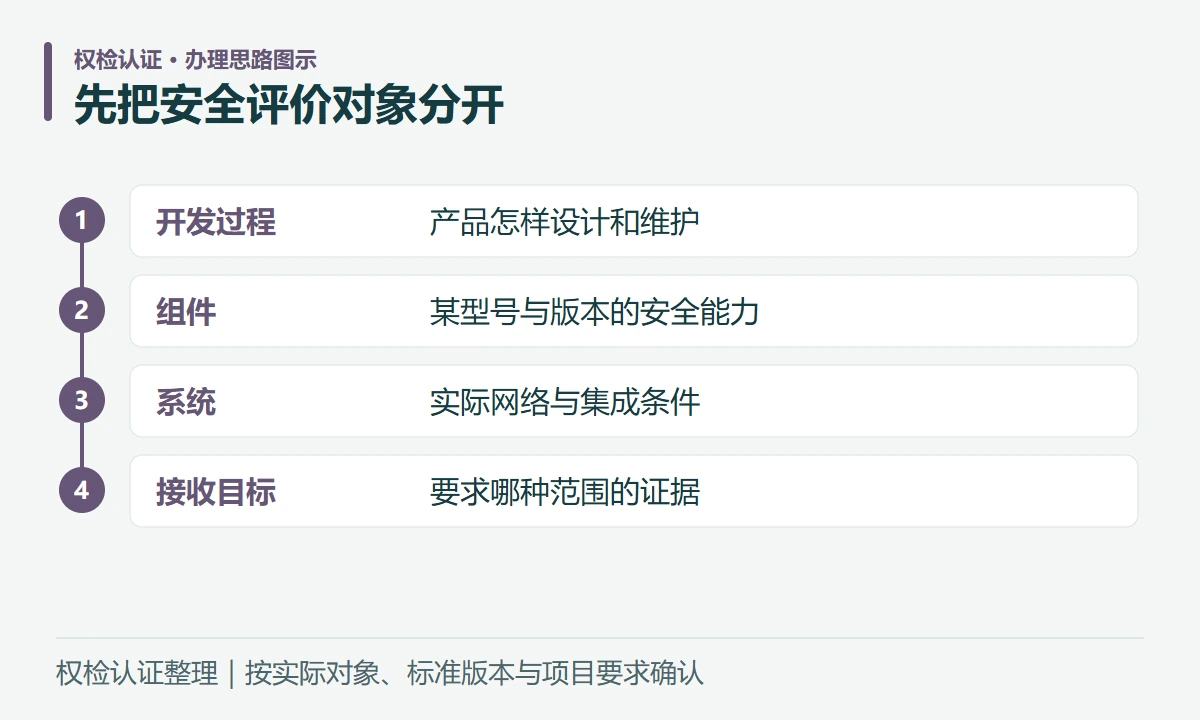
从IEC 62443-4-1开发生命周期、第4-2部分组件要求及第3-2部分系统设计风险评估的官方范围可以看到:这个系列并不只讨论一台设备的某次检测,也涉及过程、系统边界和持续维护。
| 手上的问题 | 先明确的对象 |
|---|---|
| 如何开发和维护产品 | 产品开发过程及相应记录 |
| 控制器、网关等具备哪些安全能力 | 具体组件、版本及技术功能 |
| 产线或设施如何划分网络与风险 | 特定系统及区域、通道 |
| 用户要求某种安全等级证据 | 标准部分、对象、能力与适用条件 |
“工控要不要做”应先拆成两问:是否需要按相关要求建立安全措施;本次是否必须提交指定范围的第三方报告或证书。后一个问题还需核客户合同、项目规范、目标市场及具体程序,不能从系列名称直接推出统一答案。
产品涉及联网、远程维护或软件更新时,建议早期梳理访问边界和责任,而不是等到客户索证才把整个问题压缩成一张文件。
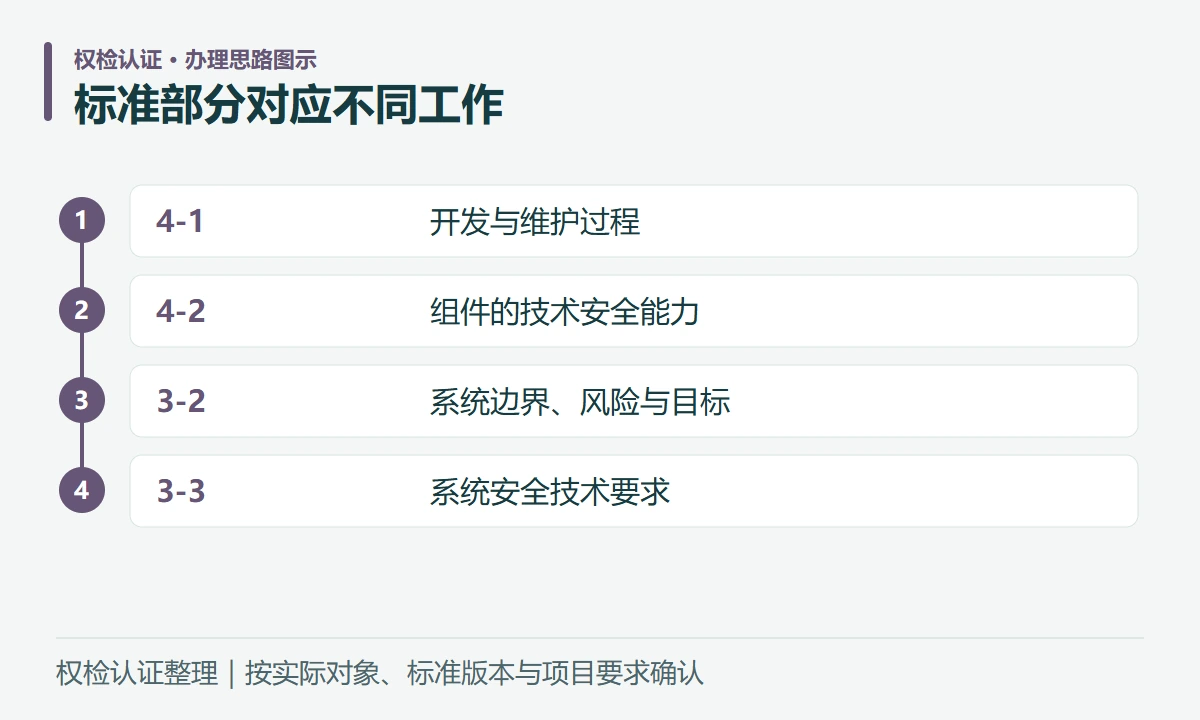
二、4-1、4-2、3-2、3-3,分别管什么
| 标准部分 | 本次核对版本 | 主要方向 |
|---|---|---|
| IEC 62443-4-1 | 2018 | 安全产品开发生命周期过程 |
| IEC 62443-4-2 | 2019 | IACS组件技术安全要求 |
| IEC 62443-3-2 | 2020 | 系统设计安全风险评估 |
| IEC 62443-3-3 | 2013 | 系统安全要求与安全等级 |
第4-1部分针对产品开发和维护者,覆盖从安全需求到设计、实现、验证、缺陷、补丁和退役等过程。对过程的评价不能直接当成每个型号所有技术功能都已验证。
第4-2部分面向组件技术安全能力;第3-2部分则要求明确待评系统,划分区域和通道、评估风险并确定目标等级。第3-3部分讨论系统层面的技术安全要求和能力等级。
几个部分可能在项目中关联使用,但不能互相替代。买方写“符合62443”时,应补清具体部分、版本、评价对象及接收条件,不能由供应商自行选最容易拿到的一份文件作答。
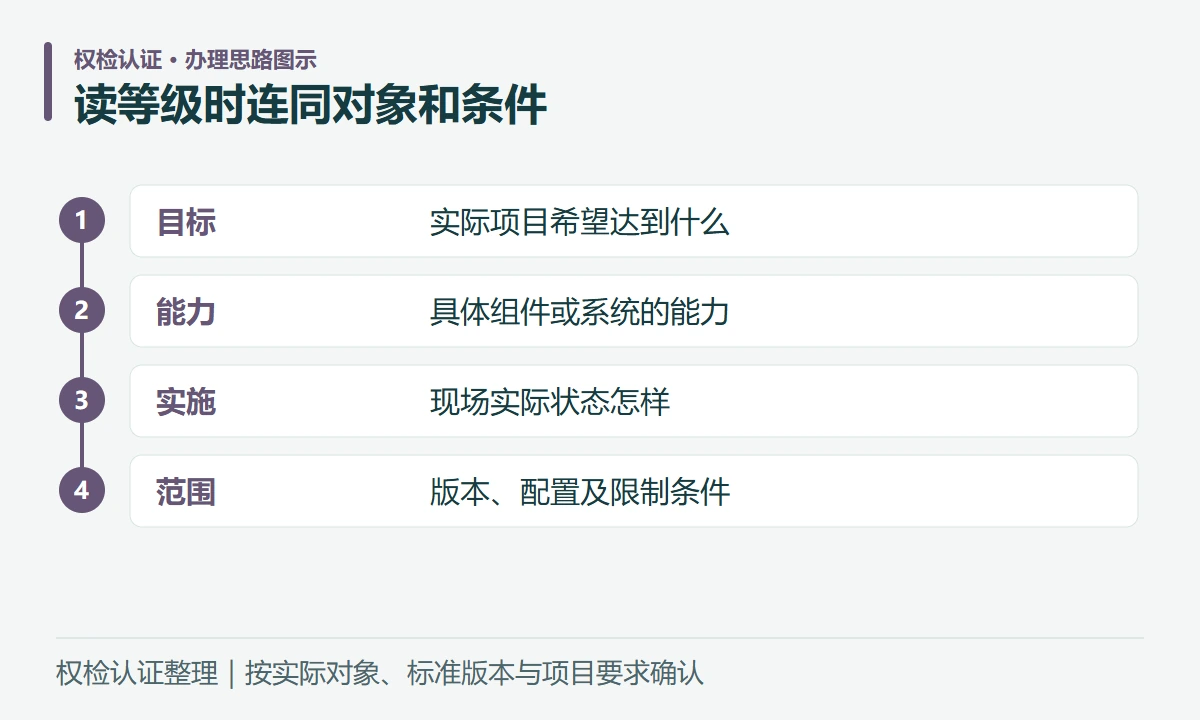
三、安全等级怎样读,为什么组件证书不等于系统结果
看到“SL”时,先看后缀、对象和条件。IEC 62443-4-2官方说明明确,其目标是组件能力安全等级SL-C(component),而不是目标等级SL-T或已达到等级SL-A。
| 表达 | 先核什么 |
|---|---|
| 目标等级SL-T | 哪个区域、通道或具体项目的目标 |
| 能力等级SL-C | 哪个组件或系统、哪些要求及条件 |
| 已达到等级SL-A | 哪个实际系统实施状态的评价 |
| 只写“SL2证书” | 完整标准、对象、范围和版本 |
因此,不能只把一个数字放在商品页,就省去组件类型、固件、配置、功能及适用条件。过程评价的成熟度与技术安全等级也不能混成同一个指标。
组件装进系统后,账号、网络分区、通信路径、远程入口、配置及维护方式可能不同。已有组件证据可以作为系统设计输入,但不自动证明整个集成系统达到某个等级。
等级也不是“以后不会有漏洞”的保证。对外表述应保留证据的范围和限制,避免把特定版本、配置或项目结果扩大到全部产品及全部生命周期。
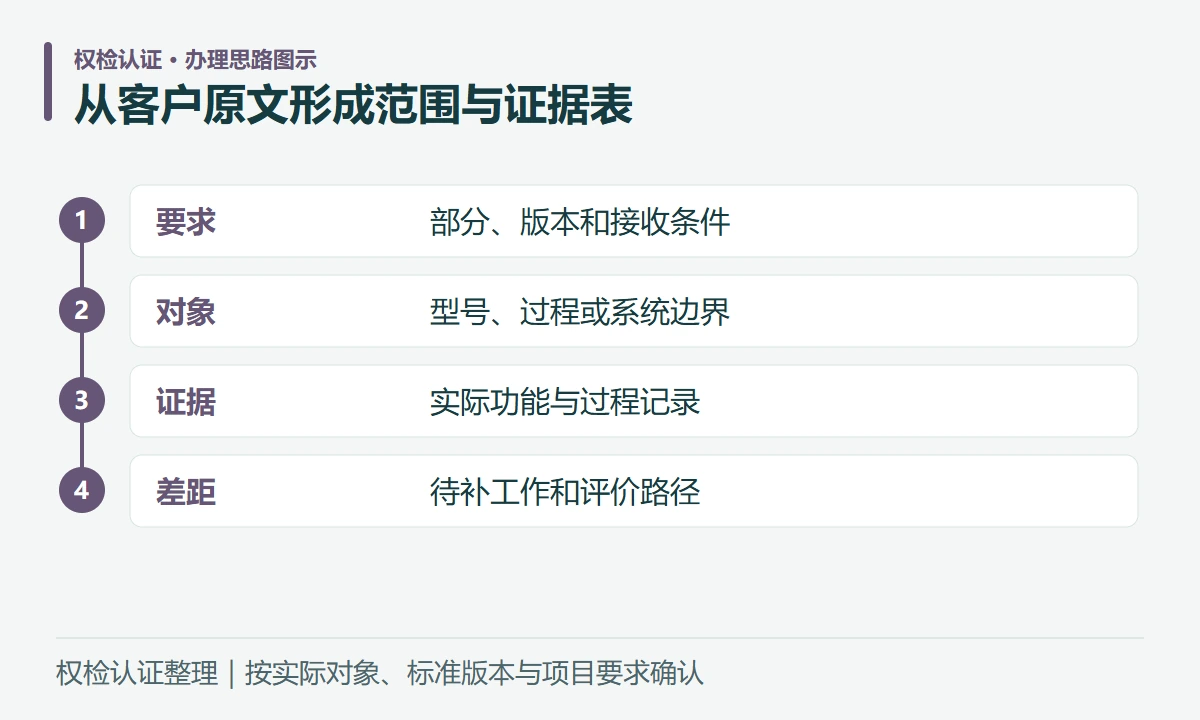
四、企业现在先做什么,资料怎样准备
不必先堆一批通用模板。建议从客户要求和自己实际承担的工作开始,形成一份能核对的范围表。
- 保留原文:客户要哪个标准部分、版本、报告或证书,是否指定程序和接收条件。
- 明确对象:具体产品、组件、开发过程或系统项目,列出型号、版本及边界。
- 梳理接口:网络拓扑、通信端口、用户角色、远程访问与外部依赖。
- 整理功能证据:身份、权限、更新、日志和故障行为等实际设计及验证资料。
- 整理过程证据:需求、设计评审、验证、缺陷与补丁处理、维护责任等记录。
- 确认缺口与路径:哪些文件可利用,哪些工作需补充,再核第三方评价的实际范围。
例如客户只写“SL2”,应先问对象是某型号组件,还是某系统区域的目标;这里是沟通示例,不是一套通用认证结论。弄清后再谈测试、过程审查和交付。
产品更新也要保留版本和影响记录。不能固件已大改,仍不加核对地用原文件覆盖新配置;也不能通过把版本号删掉掩盖证据边界。
五、常见问题与工控安全资料咨询
5.1 所有工控产品都要取得同一种62443证书吗?
不能这样概括。先核标准部分、对象和客户/项目要求,再确认具体评价与认证程序;不能只凭“工控”两个字决定一套文件。
5.2 已有4-1过程文件,就等于产品通过4-2了吗?
不是。两者对象和要求不同,过程证据与组件技术安全能力应分别核对,再按实际项目分析关联。
5.3 工业网关有证书,整条产线就符合了吗?
不能自动推出。还需要结合实际系统边界、区域通道、配置和维护等条件进行相应分析,组件证据按范围利用。
如需梳理IEC 62443相关需求,可把客户技术协议、产品或系统用途、型号与固件版本、网络拓扑和接口、已有功能与过程资料发给权检认证,先沟通标准部分、评价对象和资料缺口,再确认适合的技术及第三方评价安排。下方联系卡可用于对接具体项目。
本文资料核对日期:2026年10月30日。配图为AI场景示意及权检认证整理的技术图示。本文包含AI辅助创作内容。法规、标准及具体办理要求应结合实际产品与对应官方现行发布核对。