先给结论
智能手表出口欧盟通常涉及RED、RoHS、电池法规、网络安全和数据保护;带医疗用途时还要判断MDR。本文说明无线配置、人体佩戴、健康宣称和CE流程。
智能手表早已不只是“蓝牙手环加一块屏幕”。Wi-Fi、蜂窝通信、NFC支付、定位、无线充电、健康算法和云端服务叠加后,产品边界稍有变化,测试项目、技术文件和上市责任就可能跟着变化。
文章摘要: 智能手表出口欧盟通常涉及RED、RoHS、电池法规、网络安全和数据保护;带医疗用途时还要判断MDR。本文从无线配置、人体佩戴、健康宣称、软件版本和CE资料说明办理重点。
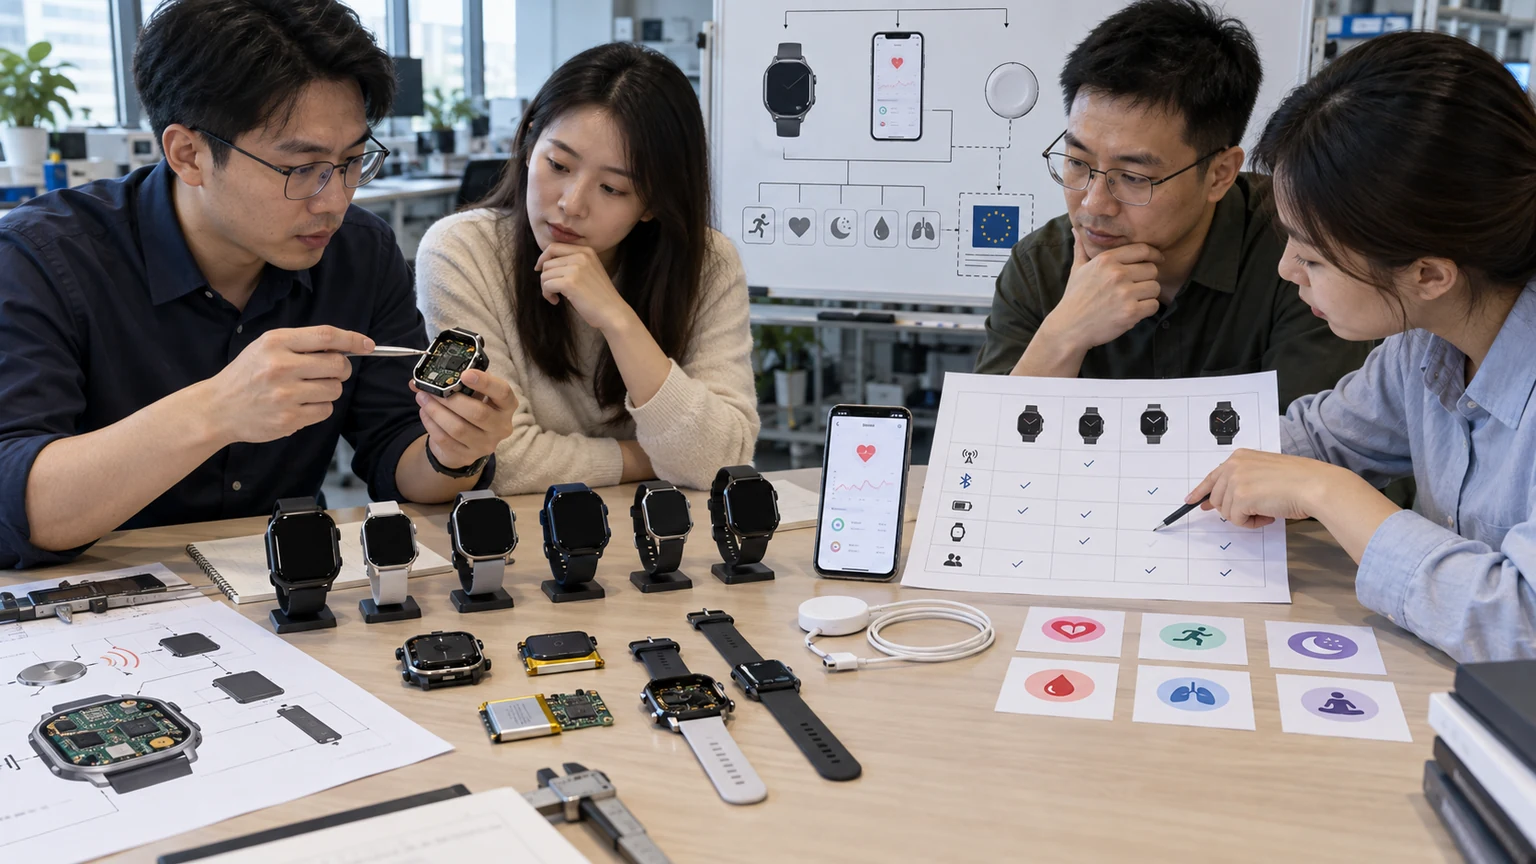
一、先把手表、充电器、App和健康功能分清
项目启动前,建议把以下信息一次列全:
- 蓝牙、Wi-Fi、NFC、GNSS和蜂窝通信是否同时存在;
- 是否支持eSIM、通话、支付、紧急呼叫或跌倒提醒;
- 充电底座是USB供电还是无线充电,是否随产品销售;
- 表壳、表带、后盖和传感器怎样接触皮肤;
- 心率、血氧、体温、心电等数据只作健康参考,还是用于疾病筛查、诊断或治疗;
- 手表、手机App、云端和第三方平台怎样传输、存储和更新数据;
- 不同尺寸、蜂窝版与非蜂窝版之间有哪些硬件和软件差异。
如果宣传从“记录健康趋势”改成“识别某种疾病”,产品可能从普通消费电子进入医疗器械判断。这个边界应在测试前确认,不能等报告完成后再修改宣传。
二、智能手表CE通常涉及哪些法规?
带无线功能的智能手表通常属于无线电设备,应按RED 2014/53/EU评估健康与安全、EMC和频谱使用。电子电气材料还要判断RoHS,内置电池及随附电池部件需要按欧盟电池法规(EU) 2023/1542核对标签、信息、生产者责任和后续阶段要求。
如果手表具有特定医疗目的,应进一步按MDR (EU) 2017/745确认分类、临床评价、软件和公告机构路径。普通健康功能并不自动等于医疗器械,但标签、App提示、广告和算法输出必须保持一致。
REACH、WEEE、包装、GPSR及各成员国生产者责任也可能适用。实际清单应按完整销售套装和目标国家确定,而不是只对手表本体做一张CE报告。
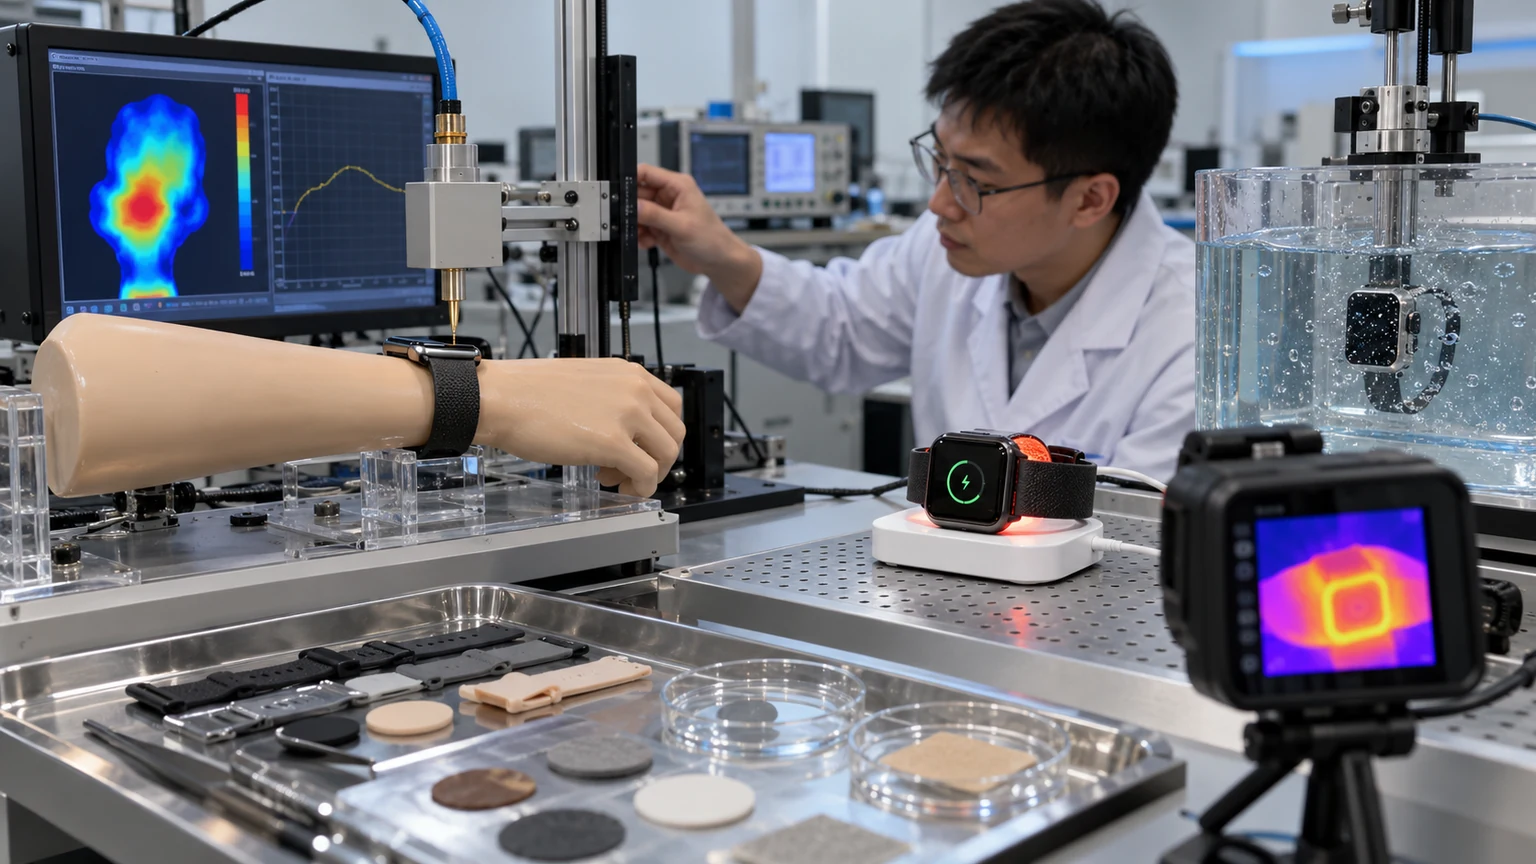
三、射频、人体暴露和佩戴安全怎样做?
RED第3条同时覆盖安全、EMC和频谱。智能手表应按实际开启的蓝牙、Wi-Fi、NFC、蜂窝及定位辅助功能确认频段、功率、天线位置、带宽、接收性能和共存状态。使用已经认证的模组,并不自动代替整机评估。
因为手表长期贴近手腕,人体射频暴露、温升、充电发热、进水、跌落、过充、异常工作和电池故障都要结合真实佩戴和充电场景验证。金属表壳、表带材料、传感器窗口和清洁剂接触还会影响皮肤刺激、镍释放及材料风险。
同系列的大小表径、蜂窝版和非蜂窝版如果改变天线、电池、主板或表壳,应重新做型号覆盖和最不利样机判断,不能只按外观相似直接共用报告。
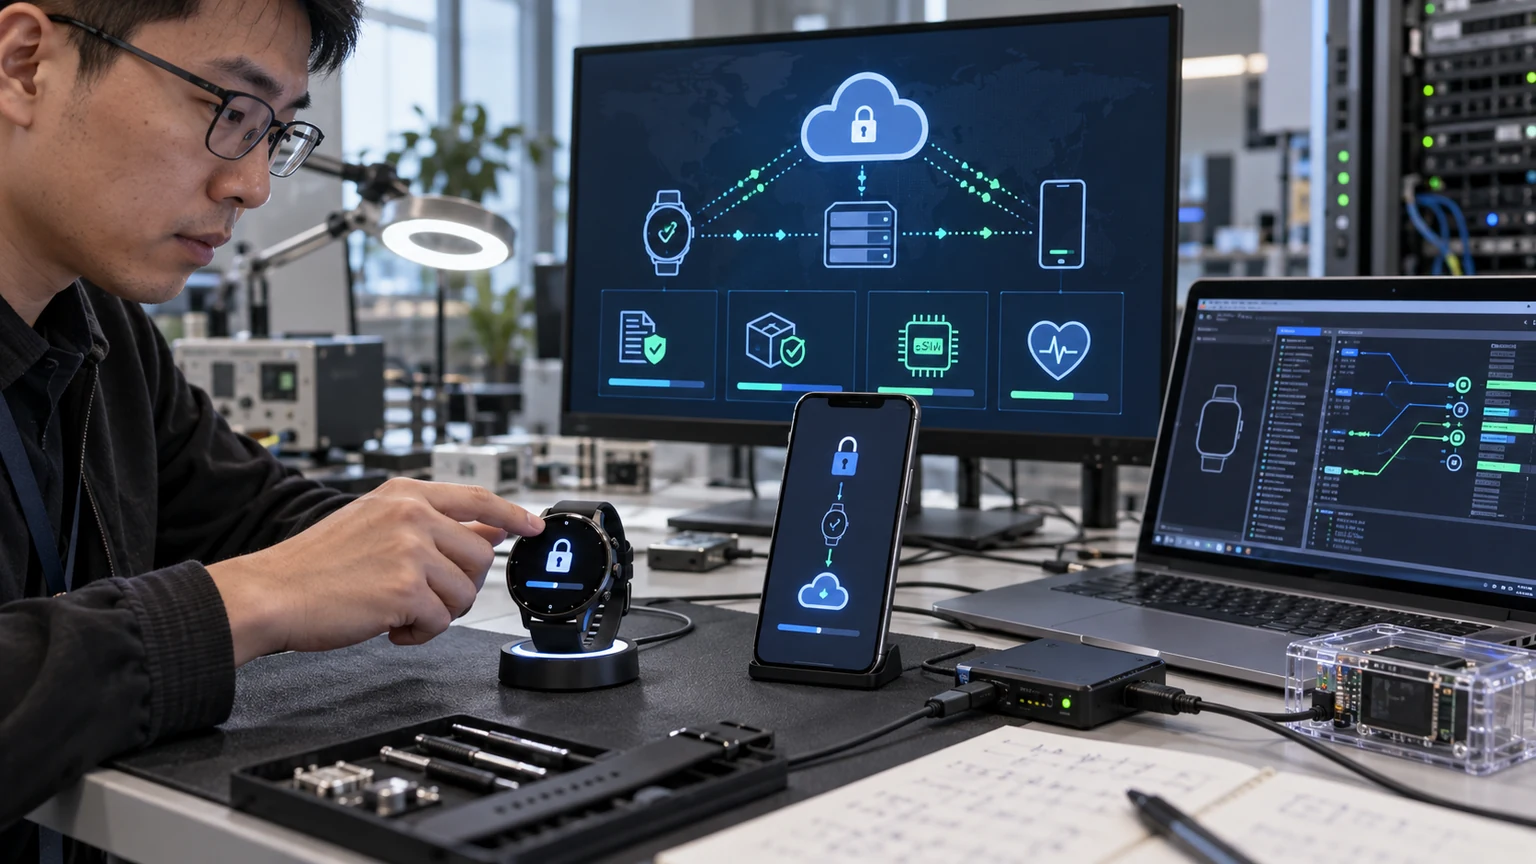
四、联网手表的网络安全和软件版本不能后补
截至2026年10月,RED授权法规(EU) 2022/30仍适用于其范围内的联网和可穿戴无线设备,重点涉及网络保护、个人数据与隐私以及防欺诈。智能手表项目应关注安全配对、身份认证、密钥存储、固件签名、调试接口、漏洞响应、更新机制和账户删除。
欧盟已经发布(EU) 2026/339,但它到2027年12月11日才废止2022/30,随后由网络韧性法案全面适用承接。因此,当前项目不能把RED网络安全要求提前删掉。
GDPR的数据处理责任与CE技术文件不是同一件事,但App权限、云端数据流、第三方SDK和隐私告知应在同一产品配置表中管理。固件、App或服务器接口发生重大变化时,也要评估是否影响原有合规结论。
五、办理CE需要哪些资料和样机?
建议准备功能和预定用途、宣传文案、型号差异、BOM、电路、无线参数、天线、电池与充电方案、表壳和表带材料、App版本、云端架构、网络安全设计、标签、包装和多语种说明书。
常见流程是:
- 确认普通健康产品还是医疗用途,冻结宣传边界;
- 按完整配置建立RED、RoHS、电池、网络安全和MDR条件矩阵;
- 选择最不利样机,完成射频、EMC、安全、人体暴露、材料及必要网络安全测试;
- 对整改后的硬件、天线、固件和App版本重新核对;
- 整理风险评估、测试报告、技术文件、标签、说明书和EU符合性声明;
- 建立量产一致性、软件变更和市场投诉追踪机制。
对蜂窝版、NFC版、不同尺寸和不同充电底座,最好先做覆盖矩阵再送样,避免报告完成后才发现代表型号选错。
六、结论:先锁定功能边界,再安排RED和软件合规
智能手表欧盟合规的关键不是“做一套CE测试”,而是把无线配置、人体佩戴、电池充电、健康宣称、网络安全和软件版本统一到一个可追溯的产品边界中。边界清楚,测试覆盖和资料准备才不会反复。
权检认证可协助客户完成产品属性和宣传边界判断、RED/RoHS、电池、人体暴露、佩戴材料、网络安全、MDR条件评估、型号覆盖和技术文件。提供功能清单、无线参数、电池、材料、App和宣传文案后,我们可先整理测试与资料清单。
常见问题
问题1:智能手表用已认证蓝牙模组,还需要整机做CE吗?
答:需要。模组报告只能作为部分证据,整机天线、外壳、供电、软件和多无线共存仍要评估。
问题2:测心率和血氧就一定属于医疗器械吗?
答:不一定。关键看预定用途、输出结果和宣传是否用于特定疾病的诊断、监测或治疗决策。
问题3:2026年RED网络安全法规已经取消了吗?
答:没有。(EU) 2022/30在2027年12月11日前仍按其适用范围执行。
问题4:蜂窝版和蓝牙版可以共用全部报告吗?
答:通常不能直接默认。蜂窝射频、天线、人体暴露和软件配置不同,需要单独做覆盖评估。
本文包含AI辅助创作内容。法规信息以欧盟委员会官方发布为准。