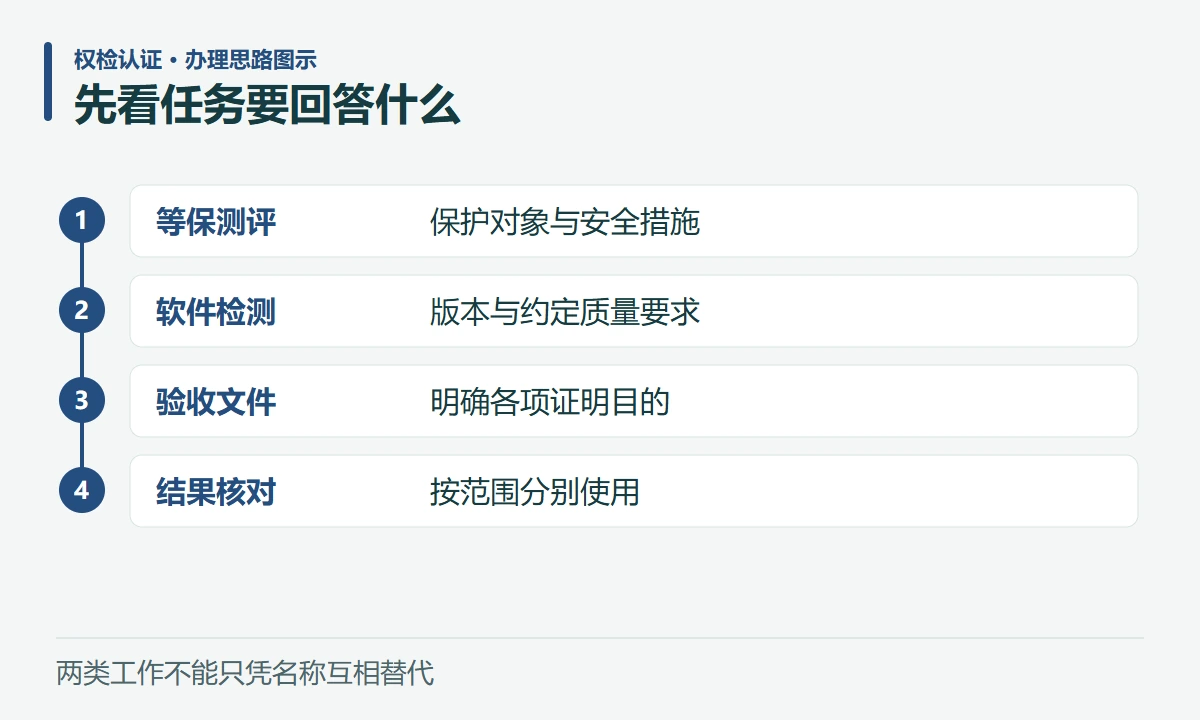
项目资料里同时出现“等保测评”“软件测试”“验收报告”,并不代表要为同一件事重复买几份文件。要判断是否需要分别安排,先看它们各自回答什么问题,以及现有结果到底覆盖了什么。
一、一张表看懂:两类工作分别证明什么
等保测评面向具体保护对象及其运行环境,软件检测面向明确版本和测试条件下的软件质量要求。两者可能都检查安全相关内容,但关注范围和形成结论的依据不同。
| 比较项 | 等保测评 | 软件检测 |
|---|---|---|
| 主要问题 | 对应等级的安全保护措施是否落实 | 约定的软件功能、性能等要求是否满足 |
| 对象范围 | 明确的系统边界、环境及相关管理措施 | 指定软件版本、模块与测试环境 |
| 常见工作 | 技术核查、现场测试、资料及管理核查 | 按测试用例验证功能、性能等项目 |
| 依据方向 | 等级保护相关标准及适用要求 | 适用软件标准、需求规格及委托范围 |
| 结果使用 | 说明所评对象安全保护情况 | 说明所测版本、项目及条件下的结果 |
测评机构公开的业务说明也将等级保护、验收测评和软件测试分别列示,体现了任务范围的区别。表中是便于企业理解的归纳,并非统一报告模板。
例如,某业务系统能正确完成订单查询,并不证明其账户管理、网络防护和运维制度全部满足等级保护要求;反过来,有等保测评结果,也不能自动证明某一新功能或特定并发条件达到合同指标。
二、标准号相近或都有安全项目,也不能混为一谈
等级保护中常见的GB/T 22239—2019是网络安全等级保护基本要求,GB/T 28448—2019是测评要求。官方标准平台在本次核对时均列为现行。具体适用内容还要结合对象、等级及相关要求确定。
软件检测中可能涉及GB/T 25000.51—2016,该标准的名称明确针对就绪可用软件产品(RUSP)的质量要求和测试细则。不能因为项目里有软件,就直接断言所有系统都必须照此标准做同一套项目。
核对方案时,要求机构说明“哪个要求对应哪个项目、采用什么方法、测试什么对象”。如果只收到几个标准编号,而没有模块、版本、环境和项目清单,仍不足以判断方案是否满足本次需求。
安全测试也有不同深度与范围。登录权限验证、漏洞扫描或渗透测试可以是具体工作,但不能仅靠其中一项的报告名称,推定已经完成整个等保测评或全部软件质量检测。
三、验收时要哪份报告,把原始要求拆开确认
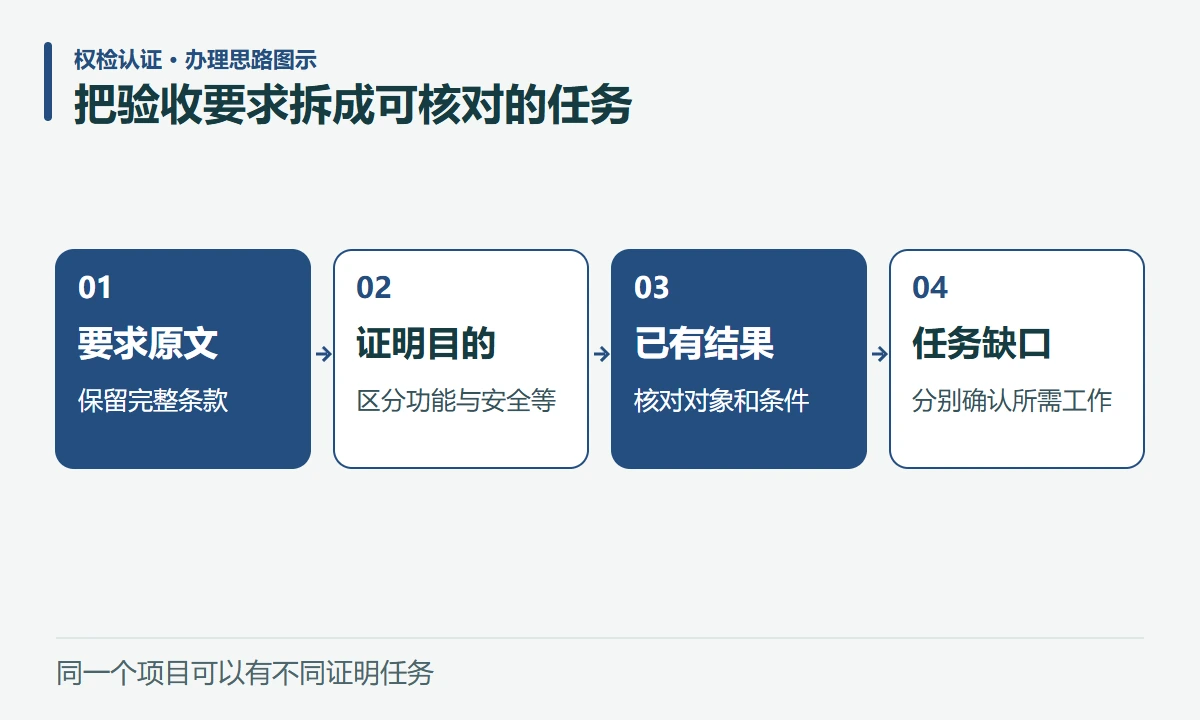
先收集招标文件、合同、验收方案和相关正式要求,逐项记录需要证明的内容。下面是整理方式示例,不代表每个项目都必须完成所有项目。
| 原始要求的方向 | 应继续问清什么 |
|---|---|
| 按规定完成等级保护测评 | 保护对象、等级、部署边界及具体提交要求 |
| 提供软件功能检测报告 | 哪些模块、操作流程和预期结果需要验证 |
| 证明系统性能达到合同值 | 负载、数据量、环境、持续时间及判定条件 |
| 提供第三方验收测试材料 | 包含哪些工作,是否另列安全或等保要求 |
| 已有某份报告,拟重复使用 | 对象、版本、环境和范围是否仍对应本次项目 |
需求中同时列出等保和软件功能检测,不宜直接删掉其中一项;应把已有结果与每项要求对照,明确缺口。要求写得含糊时,由有权确认的一方按项目程序解释,不能由供应商自行把“验收检测”缩小成最容易完成的一项。
还有一种情况是,旧报告针对测试环境,新系统已经迁移到另一部署环境。此时应分别评估变化影响,不能因为软件名称相同就认定旧结果全部适用。
四、准备资料时,版本和系统边界要同时明确
软件项目不能只交一份产品介绍。对需要安排的工作,分别提供必要信息,并通过授权渠道传递敏感资料。
| 信息 | 建议准备的内容 |
|---|---|
| 软件对象 | 名称、版本、模块、发布或构建标识 |
| 需求依据 | 功能说明、合同指标、验收项目与判定条件 |
| 运行环境 | 硬件配置、操作系统、数据库、网络及依赖服务 |
| 等保相关范围 | 已有定级等资料、系统边界、资产及安全管理资料 |
| 配合安排 | 技术联系人、可测试时间、账户权限和整改机制 |
具体需要哪些文件,由承担相应工作的机构按任务确认。不要把全部生产账户、真实业务数据无差别发给咨询人员;测试数据、权限范围、保密和恢复措施应在实施前落实。
如果测试期间发生升级,应记录变更内容和时间,让机构评估已完成项目是否受影响。最后交付的版本与报告对象一致,才便于验收人员理解结果,而不是报告一个版本、现场运行另一个版本。
五、收报告时,重点看能否对应这次验收
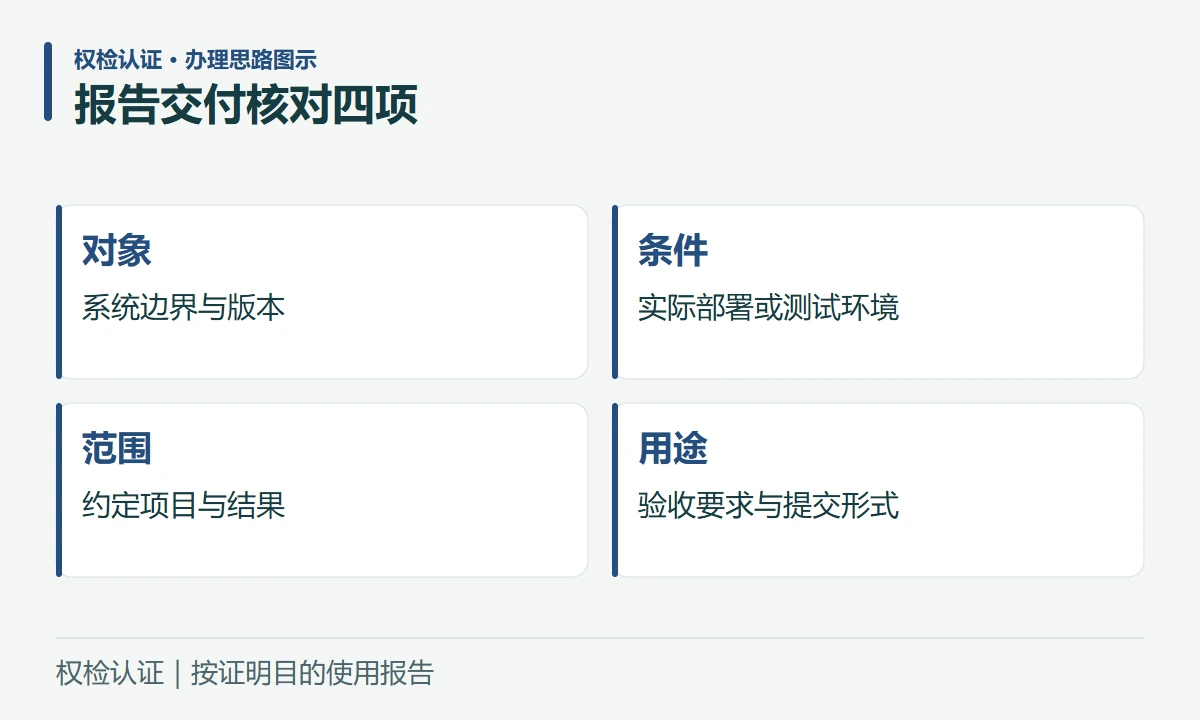
不要只核对封面有没有项目名称。还应查看报告中的对象边界、版本、环境、实施范围、依据、结果及问题处理情况,并确认文件是否完整、出具主体和提交形式是否符合要求。
发现报告只覆盖部分模块或条件时,先列出未覆盖事项,确认是补充资料、重新评价还是增加测试;不能让一份文件承担其证据范围之外的作用。也不要将内部测试记录、测评报告和最终验收结论混称为同一件事。
权检认证建议:先把“安全保护情况”和“软件质量指标”分别列在需求表中,再对照已有报告判断缺口。 分清各自证明什么,能避免重复委托,也能避免少做关键工作;实际测评和检测应由符合相应要求、具备实际能力的主体实施。
本文资料核对日期:2026年10月21日。配图为AI场景示意及权检认证整理的技术图示。本文包含AI辅助创作内容。法规与标准信息以相应主管部门及官方标准平台发布为准。